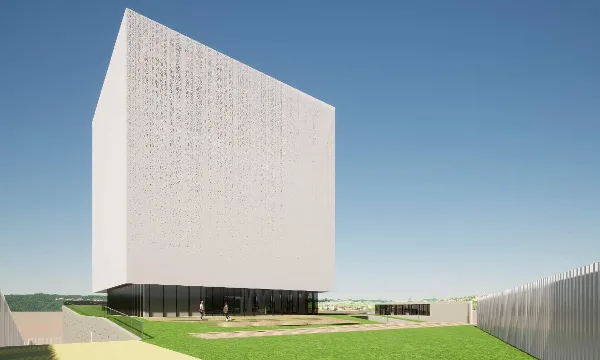
SEGUVO annonce que les serveurs de son SOC (centre opérationnel de sécurité) destinés aux entreprises congolaises seront prochainement installés dans le nouveau datacenter de Brazzaville.
Ce que cela change pour les entreprises congolaises
- Une infrastructure de surveillance de la cybersécurité hébergée à Brazzaville, au plus près de vos activités.
- Une surveillance continue, 24 h/24 et 7 j/7, de votre système d’information.
- Une collecte et une analyse des journaux d’entreprise opérées depuis le Congo.
Une obligation de localisation des données
Pour certains types d’entreprises, l’hébergement local des données est une obligation réglementaire. C’est le cas des établissements bancaires : le règlement COBAC R-2024/01 exige que l’ensemble des données et des journaux d’activité (logs) restent stockés, et en permanence accessibles, dans l’État du siège de la banque, c’est-à-dire au Congo.
Un SOC hébergé à Brazzaville permettra à ces établissements de répondre à cette exigence tout en bénéficiant d’une surveillance 24 h/24 et 7 j/7.
Un encadrement strict de l’externalisation
La gestion d’un SOC est considérée comme une activité externalisée essentielle ou opérationnelle. À ce titre, le règlement COBAC R-2016/04 impose :
- Un droit d’audit permanent : la banque, et la COBAC elle-même, doivent avoir le droit d’auditer physiquement et logiquement le prestataire informatique à tout moment. Si l’entreprise est à l’étranger, ce droit est très difficile à garantir pour le régulateur.
- Une notification préalable : tout contrat d’externalisation informatique stratégique doit être formellement notifié ou approuvé en amont par la COBAC.
Des exigences de détection et de souveraineté
L’article 26 du règlement R-2024/01 exige une détection en continu des attaques et des comportements anormaux. La banque reste l’unique responsable devant le régulateur : s’appuyer sur un prestataire purement étranger, sans ancrage local, l’expose à un risque de non-conformité majeur sur la maîtrise opérationnelle de sa sécurité.
Sources : Règlement COBAC relatif à la gestion du risque informatique · Règlement COBAC R-2016/04 relatif au contrôle interne.
Nos services de cybersécurité
Cette installation s’inscrit dans notre offre de cybersécurité : surveillance SOC, gestion des journaux, analyse de la cybersécurité, solutions EDR et NDR, CSIRT et assistance à la gestion des incidents. Découvrez l’ensemble de nos services.
Vous souhaitez en savoir plus ou anticiper votre raccordement ? Contactez-nous.
Nos services : cybersécurité et SOC 24 h/24 · conformité et conseil · définition du SOC